
Detectar
DETECTAR
Identificar comportamientos sospechosos y señales tempranas de ataque.
Dos ataques simulados en directo. Descubre cómo detectarlos, investigarlos y contenerlos antes de que provoquen daños.
¿Está tu empresa realmente preparada para responder a un ciberataque? Muchas organizaciones cuentan con antivirus, firewall y filtros de correo electrónico y consideran que sus sistemas están suficientemente protegidos. Sin embargo, las herramientas de prevención, aunque imprescindibles, no pueden garantizar que un ataque nunca consiga atravesar las defensas. La verdadera diferencia está en lo que sucede después de la primera señal de amenaza.
Detectar una actividad sospechosa, interpretar correctamente los eventos y actuar con rapidez puede marcar la diferencia entre un intento de ataque controlado y un incidente grave.
En este webinar no nos quedaremos en la teoría. Simularemos en directo dos de los ataques más habituales contra pequeñas y medianas empresas y mostraremos, paso a paso, cómo Akuda Sentinel permite detectarlos, investigarlos y contenerlos mediante tecnología avanzada y un equipo especializado de analistas de ciberseguridad.
Los intentos de acceso no autorizado, el phishing y los escaneos son señales tempranas que requieren algo más que una alerta aislada. Hace falta correlacionar eventos, entender el alcance y decidir cómo contenerlos. La visibilidad continua, la tecnología especializada y profesionales capaces de investigar y actuar convierten esas señales en una respuesta informada.
Identificar comportamientos sospechosos y señales tempranas de ataque.
Correlacionar eventos para comprender qué está ocurriendo y evaluar el riesgo.
Activar medidas de contención para limitar el alcance del incidente.
Veremos cómo actúa Akuda Sentinel desde la primera señal de amenaza hasta su investigación y contención.
Durante la sesión recrearemos dos escenarios habituales de ciberataque, utilizando un entorno de demostración controlado. Los asistentes podrán seguir el proceso completo de detección y respuesta, comprender qué información utilizan los analistas y descubrir cómo trabajan conjuntamente las diferentes tecnologías de seguridad.
Cualquier organización que publique servicios accesibles desde Internet está expuesta a escaneos automatizados, intentos de fuerza bruta, explotación de vulnerabilidades y accesos no autorizados. En esta primera demostración veremos cómo se desarrolla un ataque contra un servicio expuesto y cómo Akuda Sentinel identifica las señales que permiten reconocer una actividad potencialmente maliciosa. Seguiremos el proceso de recopilación de eventos, correlación de información y análisis de comportamiento para comprender cómo se identifica una amenaza y qué acciones de respuesta pueden activarse para reducir el riesgo.
Un empleado recibe un correo electrónico fraudulento y ejecuta un archivo malicioso. A partir de ese momento, el atacante intenta aprovechar la información o las credenciales comprometidas para acceder a recursos corporativos haciéndose pasar por un usuario legítimo. Este tipo de ataque puede resultar especialmente peligroso porque algunas acciones pueden parecer inicialmente actividades normales de un empleado. Durante la demostración veremos cómo Akuda Sentinel relaciona las señales detectadas en el equipo con posibles anomalías en el uso de identidades y accesos. Mostraremos cómo se investiga el incidente y qué medidas permiten contenerlo antes de que se extienda a otros sistemas.
Tecnología avanzada y analistas especializados trabajando conjuntamente.
Akuda Sentinel aporta una visión integrada de sistemas, red, dispositivos e identidades. El SOC reúne SIEM, NDR, EDR y análisis de tráfico de red con el valor humano de validar alertas, interpretar el contexto, priorizar riesgos y coordinar respuestas.
Identificación de señales potencialmente maliciosas.
Análisis conjunto de eventos y comportamientos.
Evaluación del incidente por los analistas del SOC.
Activación de medidas de contención y seguimiento.
La diferencia entre recibir una alerta y disponer de una capacidad real de respuesta.
Comprenderás qué señales permiten reconocer una amenaza y cómo se identifican actividades que podrían pasar inadvertidas entre miles de eventos.
Verás cómo se relaciona la información procedente de diferentes sistemas para determinar qué está ocurriendo y evaluar el alcance del ataque.
Descubrirás el papel de la monitorización continua, las tecnologías de detección y los analistas especializados en la respuesta a incidentes.
Conocerás un enfoque práctico para reforzar la detección y la respuesta ante amenazas y su relación con las estrategias de gestión de riesgos y marcos como ENS, ISO 27001 y NIS2, cuando resulten aplicables.
Este webinar está especialmente dirigido a responsables de empresas que quieren ir más allá de la protección tradicional y comprender cómo funciona realmente un servicio de ciberseguridad gestionada.
No es necesario tener conocimientos avanzados de análisis forense. Las demostraciones tendrán un enfoque práctico, comprensible y orientado a mostrar cómo se gestionan los incidentes en situaciones reales.
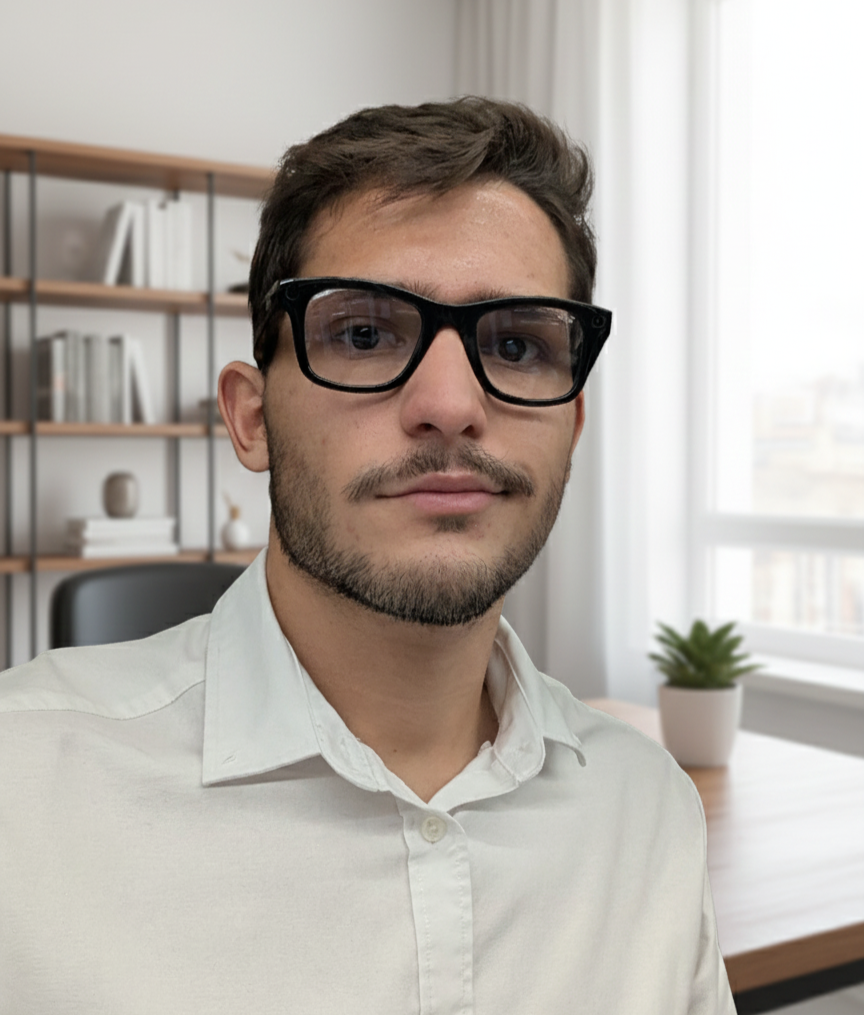
Consultor en Ciberseguridad de Akuda
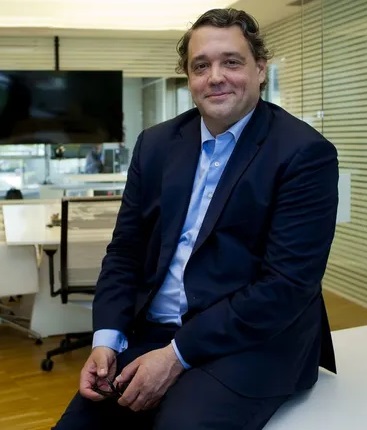
Director de Akuda
Descubre en directo cómo se detectan, investigan y contienen dos de los ataques más habituales contra las pequeñas y medianas empresas.
Inscríbete para asistir al webinar de Akuda Sentinel del jueves 19 de noviembre de 2026. Una oportunidad para conocer de forma práctica cómo funciona la detección y respuesta ante incidentes y qué diferencia puede aportar disponer de un SOC gestionado.
Descubre cómo la combinación de tecnología, monitorización continua y analistas especializados ayuda a transformar las alertas de seguridad en una respuesta efectiva frente a incidentes. Te esperamos el 19 de noviembre.
INSCRÍBETE GRATIS →